GPT-6 Cyber - OpenAI 推出的网络安全 AI 模型
Últimos recursos sobre IAPublicado hace 14 horas Círculo de intercambio de inteligencia artificial 2.3K 00

GPT-6 Cyber是什么
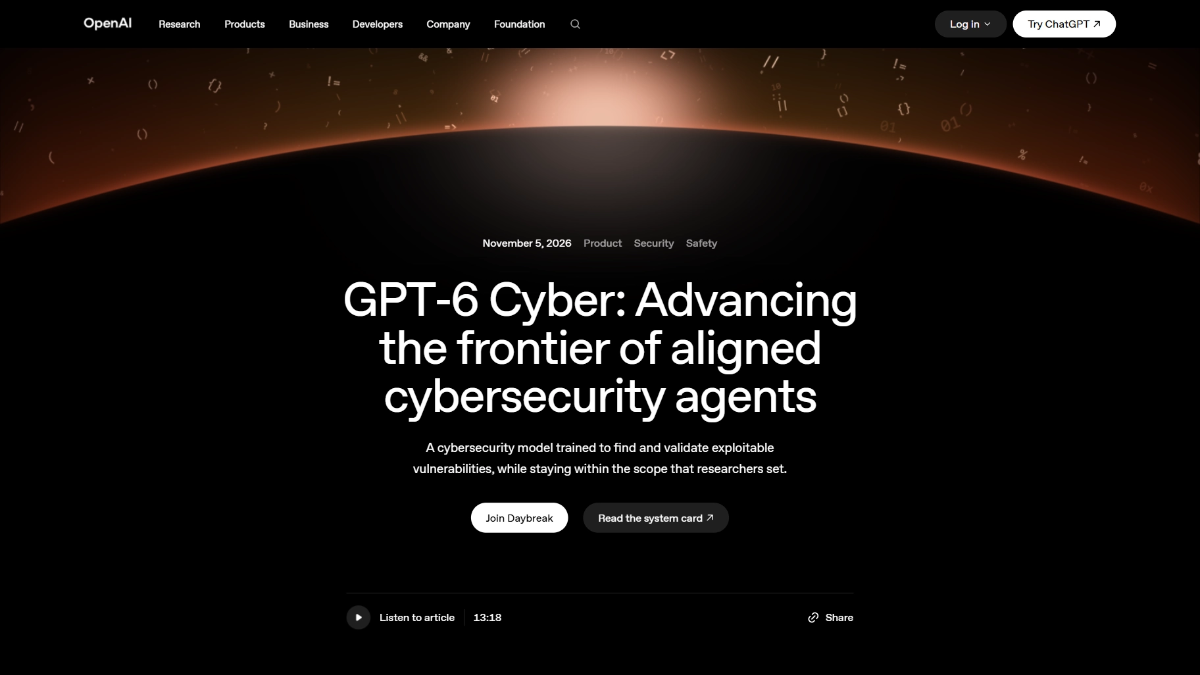
GPT-6 Cyber 是 OpenAI 推出的网络安全专用模型,通过强化学习专项训练,具备自主挖掘漏洞、编写攻击代码、生成补丁和逆向分析的能力。GPT-6 Cyber 曾在 Linux 内核和 Firefox 中发现大量未知高危漏洞,同时经过边界对齐训练,严格限制在授权范围内行动,仅向通过审核的 Daybreak Red 客户开放。
GPT-6 Cyber的功能特色
- 漏洞挖掘:能自主在大型代码库中找出尚未被发现的零日漏洞,并提供可复现的证据。
- Exploit 开发:可对已确认的漏洞自动编写可用的攻击程序,例如批量产出 Linux 内核提权代码。
- 补丁生成:在发现漏洞的同时给出候选修复方案,帮助维护者快速完成修补。
- 代码审计:协助安全团队审查大规模代码,评估漏洞危害并验证修复效果。
- 授权渗透测试:在获授权的前提下,对 GitLab、PostgreSQL 等真实目标执行完整攻击流程,RemoteExploitBench 完成率达 95%。
- 逆向工程:可对二进制程序进行反编译与逻辑分析,SRE-Bench 得分 92.8%。
- Web 安全测试:能探测 Web 应用的潜在漏洞,召回率 40.3%。
GPT-6 Cyber的核心优势
- 能力代际跃升:ExploitGym 得分较上一代提升 51%,展现出明显的安全能力跨代进步。
- controlable:Honeypot 测试中 99.93% 不越界,基本化解了攻击能力开放后的失控风险。
- 实战成果过硬:948 个 Linux 提权 exploit 和 81 个 Firefox 零日漏洞均经过复现与披露,含金量高。
- 持续挖潜能力:即便在多代前沿模型反复扫描过的成熟项目上,依然能找出大量新漏洞。
- 攻防闭环完整:从漏洞发现、利用验证到补丁输出一条龙,覆盖安全修复的全流程。
- 成本优势显著:单个可用 exploit 的 API 成本约 1,279 美元,远低于行业赛事奖金水平。
GPT-6 Cyber官网是什么
- Página web del proyecto:https://openai.com/index/introducing-gpt-6-cyber/
GPT-6 Cyber的使用步骤
- Presentar una solicitud:在 OpenAI 官网https://openai.com/zh-Hans-CN/daybreak/申请 Daybreak 计划,选择 Red 档并说明使用场景与用途。
- 等待审核:企业需配置单点登录、多因素认证和 IP 白名单,个人则需受邀、实名核验并配备硬件安全密钥。
- 获取调用权限:审核通过后即可通过 API 或 Codex 调用模型,也可申请关键基础设施的专用通道。
- 明确授权范围:为每项任务划定授权边界和交战规则,模型会先推理范围再执行动作。
- 沙箱中运行:在隔离环境里开展漏洞挖掘、exploit 开发或渗透测试,高风险操作须有人工监督。
- 人工复核结果:对模型给出的发现、证据和补丁建议进行核对,确认无误后再用于修复或上报。
GPT-6 Cyber的适用人群
- Equipo de seguridad de la empresa:需要审查大型代码库、验证漏洞并生成修复方案的公司内部安全人员。
- Responsables de proyectos de código abierto:像 Linux 内核、Firefox 这类成熟项目的维护者,可用它规模化挖掘未知漏洞并辅助打补丁。
- 授权红队与渗透测试人员:Daybreak Red 客户可让它对 GitLab、PostgreSQL、Jenkins 等真实目标执行完整攻击链,检验自身防御体系。
- 关键基础设施防守方:电厂、水厂等 OT/ICS 环境的防御团队,可申请专门通道来排查工业软件隐患。
- 安全厂商与研究者:如 Cisco、Palo Alto、SentinelOne 等已将其用于漏洞研究和代码评审,适合有授权资质的专业机构。
GPT-6 Cyber的常见问题
Q1:GPT-6 Cyber 是什么?
A1:OpenAI 基于 GPT-6 Astra 打造的网络安全专用模型,经强化学习专项训练,具备漏洞挖掘、exploit 开发、补丁生成和逆向分析能力。
Q2:普通用户能用吗?
A2:不能。它仅向审核通过的 Daybreak Red 客户开放,个人需受邀并实名核验,还需使用硬件安全密钥。
Q3:它会被滥用吗?
A3:风险已大幅降低。模型经过边界对齐训练,Honeypot 测试中 99.93% 守住授权边界,配套有人工监控、IP 白名单和对高风险请求的硬性拦截。
Q4:能力到底有多强?
A4:已产出 948 个 Linux 内核提权 exploit、发现 81 个 Firefox 未知高危漏洞,RemoteExploitBench 远程攻击基准完成率达 95%。
© declaración de copyright
Derechos de autor del artículo Círculo de intercambio de inteligencia artificial Todos, por favor no reproducir sin permiso.
Artículos relacionados


Sin comentarios...
 Español
 简体中文
 English
 日本語
 한국어
 Русский